Domain orng.de kaufen?
Wir ziehen mit dem Projekt
orng.de um.
Sind Sie am Kauf der Domain
orng.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain orng.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Tony Vapes Tropen Saft AromaTony Vapes Tropen Saft Aroma – Exotische Guave mit süßem Pfirsich und PassionsfruchtTauche ein in ein intensiv-tropisches Aromenerlebnis, das dir bei jedem Zug den unverwechselbaren Geschmack exotischer Guave, samtigem Pfirsich und saftiger Passionsfrucht offenbart. Tony Vapes Tropen Saft Aroma ist eine meisterhafte Komposition, die das Gefühl eines frischen, eisgekühlten Multivitamin-Tropensaftes direkt in deinen Verdampfer bringt. Dank der hochkonzentrierten Rezeptur erleben deine Sinne eine geschmacksintensive Fruchtexplosion, die zugleich exotisch, süß und ungemein belebend wirkt.Exotische Guave im Vordergrund – das prägnante Tropen-FundamentDie aromatische Guave bildet das geschmackliche Herzstück dieser sonnigen Rezeptur und steht klar im Vordergrund. Sie liefert eine faszinierende, leicht samtige Tropenbasis mit charakterstarker Süße, die den Gaumen augenblicklich flutet. Das Aroma ist absolut authentisch, klar und unverschämt saftig. Seine unverwechselbare Exotik bringt eine grandiose Frische ins Gesamtbild und sorgt für den ersten, überaus köstlichen Eindruck beim Inhalieren.Süßer Pfirsich & Saftige Passionsfrucht – die tropisch-fruchtige AbrundungDen perfekten Rahmen setzen der samtige Pfirsich und die spritzig-süße Passionsfrucht. Während der vollreife Pfirsich dem Profil eine dichte, sonnengereifte Fruchtsüße verleiht, bringt die Passionsfrucht eine fein-säuerliche Dynamik ins Spiel. Diese beiden Komponenten betten die Guave harmonisch ein und schaffen ein rundum abgestimmtes Fruchtensemble, das den Gaumen verwöhnt und zum dauerhaften Genießen einlädt.Praktisches Longfill-System in der 100ml FlascheDie durchdachte 100ml Chubby Gorilla Flasche bietet reichlich Platz für deine individuelle Wunschnote und ermöglicht eine extrem einfache Handhabung. In der Flasche sind bereits 10ml des hochkonzentrierten Aromas vorabgefüllt. Du musst kein Profi sein, um dein eigenes Liquid startklar zu machen – einfach deine bevorzugte Base und bei Bedarf Nikotinshots hinzufügen, die Flasche kräftig durchschütteln und schon ist dein neues All-Day-Liquid mit exzellenter Aromenentfaltung einsatzbereit.14,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Frucht- und GemüsesäfteFrucht- und Gemüsesäfte , Technologie, Chemie, Mikrobiologie, Analytik, Bedeutung, Recht , Zünd- & Glühanlagen > Gokart Teile , Auflage: aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20230921, Produktform: Leinen, Titel der Reihe: Handbuch der Lebensmitteltechnologie##, Autoren: Rouwen, Franz-Michael~Hühn, Tilo, Redaktion: Rouwen, Franz-Michael~Hühn, Tilo, Auflage: 23004, Auflage/Ausgabe: aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 672, Abbildungen: 47 Fotos, 222 Zeichnungen, 58 Tabellen, Themenüberschrift: SCIENCE / Life Sciences / General, Keyword: Buch über Frucht- und Gemüsesaftproduktion; Fachbuch Saftindustrie; Frucht- und Gemüsesafttechnologie; Frucht- und Gemüsesaftverarbeitung; Fruchtsaftproduktion; Gemüsesaftherstellung; Herstellung von Frucht- und Gemüsesäften; Industrielle Saftverarbeitung; Saftbuch Expertenwissen; Saftbuch aktualisierte Auflage; Saftfertigstellungsmethoden; Saftherstellung Grundlagen; Saftlagerung und -prüfung; Saftproduktionstechniken; Techniken der Saftproduktion, Fachschema: Biowissenschaften~Life Sciences~Saft, Fachkategorie: Botanik und Pflanzenwissenschaften~Biowissenschaften, allgemein~Landwirtschaft, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Getränke, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 240, Breite: 177, Höhe: 31, Gewicht: 1368, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 4648137 3501329, Vorgänger EAN: 9783800158218 9783800158133, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2679083140,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **

Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
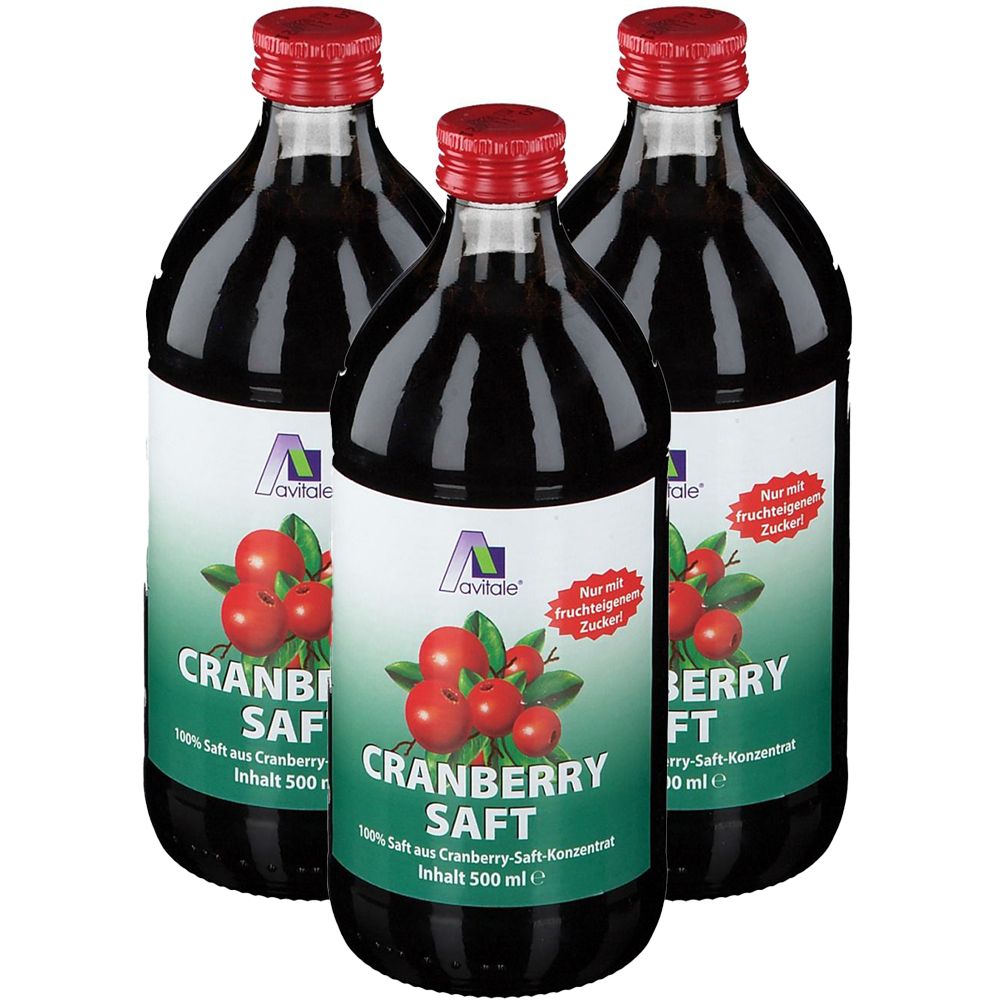
3x Cranberry Saft 100% Frucht 3x500 mlBitte achten Sie auf eine abwechslungsreiche und ausgewogene Ernährung und gesunde Lebensweise.Avitale Cranberry Saft 100% Frucht Zutaten: Wasser, Cranberrysaftkonzentrat Nährwerte pro 100 ml Brennwert 165 kJ / 38,6 kcal Eiweiß < 0,1 g Kohlenhydrate 7,9 g davon Zucker 3,5 g Fett < 0,1 g davon ges. Fettsäuren < 0,1 g Ballaststoffe < 0,1 g Natrium < 0,02 g BE 0,66 Die obige Nährwertanalyse beruht auf Durchschnittswerten und unterliegt natürlichen Schwankungen. Verzehrempfehlung: ca. 50 ml pro Tag Hinweis: Die angegebene empfohlene Tagesmenge darf nicht überschritten werden. Aufbewahrung: Kühl (6-25 °C) und lichtgeschützt lagern. Außerhalb der Reichweite von Kindern aufbewahren.Nettofüllmenge: 3 x 500 mlHersteller: Avitale GmbH Butenring 7 DE-25479 Ellerau19,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tony Vapes Tropen Saft AromaTony Vapes Tropen Saft Aroma – Exotische Guave mit süßem Pfirsich und PassionsfruchtTauche ein in ein intensiv-tropisches Aromenerlebnis, das dir bei jedem Zug den unverwechselbaren Geschmack exotischer Guave, samtigem Pfirsich und saftiger Passionsfrucht offenbart. Tony Vapes Tropen Saft Aroma ist eine meisterhafte Komposition, die das Gefühl eines frischen, eisgekühlten Multivitamin-Tropensaftes direkt in deinen Verdampfer bringt. Dank der hochkonzentrierten Rezeptur erleben deine Sinne eine geschmacksintensive Fruchtexplosion, die zugleich exotisch, süß und ungemein belebend wirkt.Exotische Guave im Vordergrund – das prägnante Tropen-FundamentDie aromatische Guave bildet das geschmackliche Herzstück dieser sonnigen Rezeptur und steht klar im Vordergrund. Sie liefert eine faszinierende, leicht samtige Tropenbasis mit charakterstarker Süße, die den Gaumen augenblicklich flutet. Das Aroma ist absolut authentisch, klar und unverschämt saftig. Seine unverwechselbare Exotik bringt eine grandiose Frische ins Gesamtbild und sorgt für den ersten, überaus köstlichen Eindruck beim Inhalieren.Süßer Pfirsich & Saftige Passionsfrucht – die tropisch-fruchtige AbrundungDen perfekten Rahmen setzen der samtige Pfirsich und die spritzig-süße Passionsfrucht. Während der vollreife Pfirsich dem Profil eine dichte, sonnengereifte Fruchtsüße verleiht, bringt die Passionsfrucht eine fein-säuerliche Dynamik ins Spiel. Diese beiden Komponenten betten die Guave harmonisch ein und schaffen ein rundum abgestimmtes Fruchtensemble, das den Gaumen verwöhnt und zum dauerhaften Genießen einlädt.Praktisches Longfill-System in der 100ml FlascheDie durchdachte 100ml Chubby Gorilla Flasche bietet reichlich Platz für deine individuelle Wunschnote und ermöglicht eine extrem einfache Handhabung. In der Flasche sind bereits 10ml des hochkonzentrierten Aromas vorabgefüllt. Du musst kein Profi sein, um dein eigenes Liquid startklar zu machen – einfach deine bevorzugte Base und bei Bedarf Nikotinshots hinzufügen, die Flasche kräftig durchschütteln und schon ist dein neues All-Day-Liquid mit exzellenter Aromenentfaltung einsatzbereit.14,90 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Frucht- und GemüsesäfteFrucht- und Gemüsesäfte , Technologie, Chemie, Mikrobiologie, Analytik, Bedeutung, Recht , Zünd- & Glühanlagen > Gokart Teile , Auflage: aktualisierte und erweiterte Auflage, Erscheinungsjahr: 20230921, Produktform: Leinen, Titel der Reihe: Handbuch der Lebensmitteltechnologie##, Autoren: Rouwen, Franz-Michael~Hühn, Tilo, Redaktion: Rouwen, Franz-Michael~Hühn, Tilo, Auflage: 23004, Auflage/Ausgabe: aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 672, Abbildungen: 47 Fotos, 222 Zeichnungen, 58 Tabellen, Themenüberschrift: SCIENCE / Life Sciences / General, Keyword: Buch über Frucht- und Gemüsesaftproduktion; Fachbuch Saftindustrie; Frucht- und Gemüsesafttechnologie; Frucht- und Gemüsesaftverarbeitung; Fruchtsaftproduktion; Gemüsesaftherstellung; Herstellung von Frucht- und Gemüsesäften; Industrielle Saftverarbeitung; Saftbuch Expertenwissen; Saftbuch aktualisierte Auflage; Saftfertigstellungsmethoden; Saftherstellung Grundlagen; Saftlagerung und -prüfung; Saftproduktionstechniken; Techniken der Saftproduktion, Fachschema: Biowissenschaften~Life Sciences~Saft, Fachkategorie: Botanik und Pflanzenwissenschaften~Biowissenschaften, allgemein~Landwirtschaft, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Getränke, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulmer Eugen Verlag, Verlag: Ulmer Eugen Verlag, Verlag: Verlag Eugen Ulmer, Länge: 240, Breite: 177, Höhe: 31, Gewicht: 1368, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: 4648137 3501329, Vorgänger EAN: 9783800158218 9783800158133, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 2679083140,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gesundheit heuteGesundheit heute , Krankheit - Diagnose - Therapie: das Handbuch , Schalter & Relais > Autoelektrik , Auflage: 3., unveränderte Auflage, Erscheinungsjahr: 20140409, Produktform: Leinen, Beilage: gebunden (FH), Redaktion: Schäffler, Arne, Auflage: 14003, Auflage/Ausgabe: 3., unveränderte Auflage, Seitenzahl/Blattzahl: 1392, Abbildungen: 2000 Abbildungen, Keyword: NATURHEILKUNDE; MAGEN-DARM-TRAKT; BEHANDLUNG; GEBURT; INNERE MEDIZIN; VORSORGE; MEDIZIN-LEXIKON; VORBEUGUNG; SYMPTOM; EXIKON; FRAUENHEILKUNDE; SCHWANGERSCHAFT; PALLIATIVMEDIZIN; UROGENITALTRAKT; REISEMEDIZIN; MA GEN-DARM-TRAKT; SELBSTHILFE; RHEUMATOLOGISCHE ERKRANKUNGEN; KRANKHEITSFIBEL; SCHULMEDIZIN; SCHWANGERSCH AFT; ALLGEMEINMEDIZIN; JUGENDLICHE; KINDER; IMPFUNGEN; GESUNDHEITSRATGEBER; AUGENERKRANKUNGEN; SYMPTOME; PRÄVENTIVMEDIZIN; MEDIZIN; HERZ-KREISLAUF-ERKRANKUNGEN; ERKRANKUNGEN; ERNÄHRUNGSMEDIZIN; KOMPLEMENTÄRMEDIZIN; ATEMWEGSERKRANKUNGEN; PÄDIATRIE; GESUNDHEITSWÖRTERBUCH, Fachschema: Medizin / Ratgeber (allgemein)~Gesundheit (Medizin)~Gesundheit (allgemein)~Heilen - Heiler - Heilung, Fachkategorie: Komplementäre Therapien, Heilverfahren und Gesundheit, Thema: Verstehen, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trias, Verlag: Trias, Verlag: TRIAS, Länge: 287, Breite: 225, Höhe: 63, Gewicht: 3376, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger: A5052915, Vorgänger EAN: 9783830436461 9783426643266, Herkunftsland: ITALIEN (IT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 116509839,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist Instagram Phishing?
Instagram Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte Nachrichten oder Links verwenden, um persönliche Informationen von Instagram-Nutzern zu stehlen. Sie geben sich oft als vertrauenswürdige Quellen aus, um die Opfer dazu zu bringen, ihre Login-Daten preiszugeben. Durch Phishing können die Angreifer Zugriff auf die Konten der Opfer erhalten, um sie zu missbrauchen oder sensible Daten zu stehlen. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen an unbekannte Quellen weiterzugeben, um sich vor Instagram Phishing zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.